Исследователи взломали панель управления малвари StealC
Специалисты компании CyberArk обнаружили XSS-уязвимость в панели управления стилера StealC. Эксплуатация бага позволила соб…
Специалисты компании CyberArk обнаружили XSS-уязвимость в панели управления стилера StealC. Эксплуатация бага позволила соб…
Операторы вредоноса Gootloader усложнили его обнаружение: теперь малварь прячется в поврежденном ZIP-архиве, «склеенном» из …
В этом райтапе я покажу, как эксплуатировать уязвимость SSTI в шаблонизаторе Django, на примере получения учетки пользователя. Затем, авторизовавшись в системе, мы получим контекст другого пользователя через подмену файлов Django Cache. Для повышения привилегий расшифруем бэкапы и найдем учетные данные.
В рамках январского «вторника обновлений» компания Microsoft исправила две уязвимости в драйвере ntfs.sys, который управляет…
Специалисты компании Mandiant опубликовали радужные таблицы, позволяющие взломать любой пароль, защищенный алгоритмом NTLMv1…
Исследователи из команды Computer Security and Industrial Cryptography в Левенском католическом университете нашли критическ…
По информации СМИ, в текущем году Роскомнадзор запустит систему фильтрации трафика на базе машинного обучения. На проект выд…
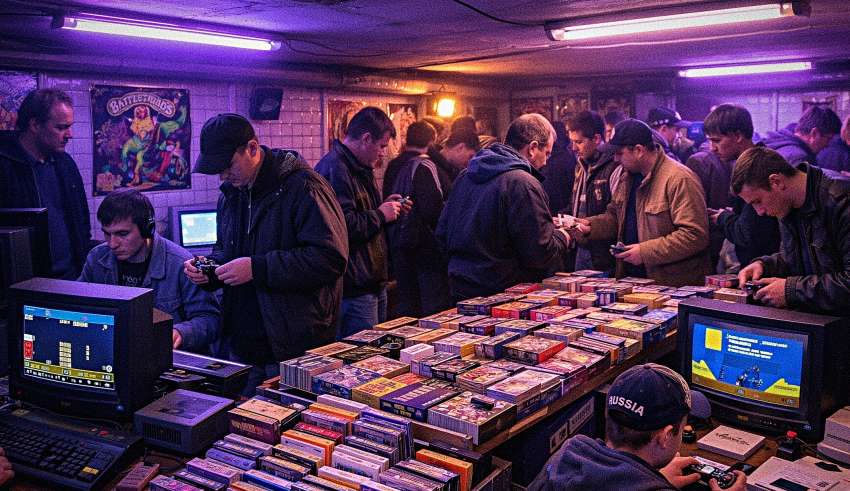
«Проблема» в легком оранжевом пуховике деловито сновала по помещению клуба, без спроса хватая расставленные на столах древние компы, перебирая разложенные тут и там стопками дискеты и добавляя еще больше беспорядка в царивший вокруг первозданный хаос. Маша и Иван, тоже решившие прийти в этот ответственный день пораньше, растерянно взирали на происходящее со стороны, не решаясь вмешиваться, а Серёга и вовсе спрятался за стойкой, изо всех сил пытаясь слиться с окружающим пейзажем.
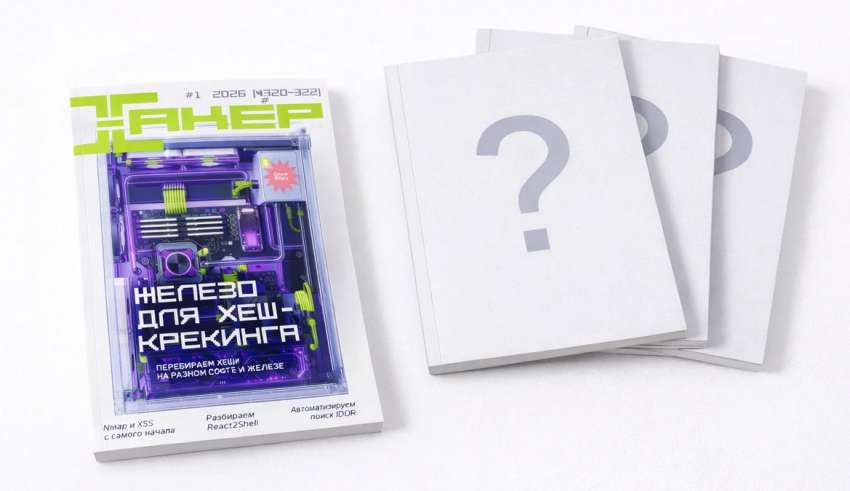
Хорошие новости для всех, кто годами просил нас вернуть бумажный «Хакер»: мы запускаем ежеквартальные выпуски журнала, и «Хакер» возвращается к формату периодического издания. Первый номер уже готовится к печати, и предварительные заказы открыты. До 1 февраля действует специальная цена — 1000 рублей. Не упусти момент, потом станет дороже!
Роскомнадзор частично блокирует Telegram — регулятор замедлил загрузку видео в мессенджере. Об этом «Москве 24» сообщил нена…
Компания Microsoft сообщила о ликвидации RedVDS — крупной платформы по продаже виртуальных серверов, ущерб от работы которой…
Сегодня разберемся с двумя самыми популярными страшилками журналистских заголовков: квантовые компьютеры вот‑вот взломают всю криптографию и ИИ якобы может взломать твой пароль. Посмотрим, как устроена хеш‑функция, что такое квантовые вычисления, при чем здесь алгоритмы Шора и Гровера, может ли ИИ брутфорсить пароли и как все это поможет нам в хешкрекинге.
Компания Google подтвердила наличие проблемы в Android, из-за которой у пользователей с включенными функциями специальных во…
Специалисты компании Check Point сообщили о новой волне атак ботнета GoBruteforcer. Теперь злоумышленники нацелились на базы…
Исследователи из компании Varonis описали атаку Reprompt, которая позволяет злоумышленникам перехватывать сессии Microsoft C…
Правительство РФ формирует оперативный штаб по борьбе с интернет-мошенничеством. Вице-премьер и руководитель аппарата правит…
Европейское космическое агентство (ЕКА) подтвердило очередную масштабную утечку данных и сообщило СМИ, что в связи с этим ин…
Правоохранители объявили об аресте 33-летнего гражданина Нидерландов, которого подозревают в управлении платформой AVCheck —…
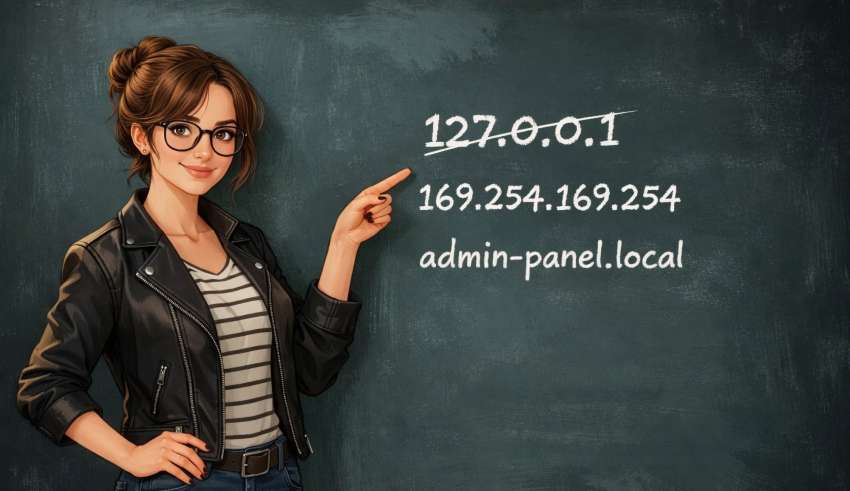
Сегодня разберем мощную веб‑уязвимость — server-side request forgery (SSRF). Она позволяет злоумышленнику заставить сервер жертвы обратиться к внутреннему ресурсу, который недоступен снаружи. В результате хакер может получить конфиденциальные данные или вовсе захватить всю корпоративную сеть.
В рамках первого «вторника обновлений» в 2026 году компания Microsoft исправила 114 уязвимостей в Windows и Office. Среди ни…
Исследователи из компании Check Point обнаружили новый фреймворк для заражения Linux-систем, который выделяется продвинутой …
Вчера на хак-форуме DarkForums появилось заявление, в котором сообщалось о взломе мессенджера Max и хищении 142 ГБ данных. З…
Пользователи устройств Apple столкнулись с проблемой: приложения Options+ и G Hub компании Logitech перестали работать в mac…
Зачем в криптоалгоритмах нужны «магические» константы и что будет, если их поменять? В этой статье мы препарируем программную защиту, использующую кастомный поточный шифр. С помощью x32dbg и IDA Pro мы восстановим алгоритм, найдем его корни в известном GSM-шифре и разберем, как ошибки в тактировании регистров приводят к катастрофическим коллизиям. Ты увидишь, почему попытки «улучшить» классические криптоалгоритмы превращают защиту в тыкву и как подобные баги выявляются в ходе реверса.
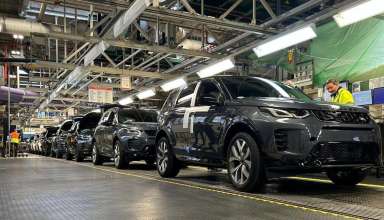
Британский автопроизводитель Jaguar Land Rover (JLR) опубликовал предварительные результаты за третий квартал финансового 20…
Ботнет Kimwolf (Android-версия малвари Aisuru) уже насчитывает около двух миллионов зараженных хостов. Большинство из них по…
На прошлой неделе производитель аппаратных криптокошельков Ledger предупредил клиентов об утечке данных, произошедшей из-за …
Исследователи обнаружили уязвимость в Telegram для Android и iOS. После клика по специально оформленной ссылке приложение ав…
Специалисты из компании Securonix зафиксировали новую ClickFix-кампанию, нацеленную на гостиничный бизнес в Европе. Атакующи…
Илья Лихтенштейн (Ilya Lichtenstein), получивший пять лет лишения свободы за отмывание средств, украденных при взломе биржи …
Meshtastic — это децентрализованная меш‑сеть, позволяющая передавать короткие сообщения на десятки километров без интернета, через цепь промежуточных узлов — нод. Она основана на протоколе LoRa, созданном для передачи данных на большие расстояния. Сегодня мы узнаем, как устроен Meshtastic изнутри, какие у него есть проблемы и ограничения.
В минувшие выходные игроки Apex Legends столкнулись с необычной атакой — злоумышленники перехватывали управление их персонаж…
Microsoft начала тестировать новую политику, которая позволит ИТ-администраторам удалять ИИ-ассистента Copilot с корпоративн…
В Роскомнадзоре сообщают, что обнаружили 35 случаев нарушений правил установки технических средств противодействия угрозам (…
Очередная версия хакерского форума BreachForums пострадала от утечки данных — в публичный доступ выложили БД с информацией о…
Итальянский регулятор AGCOM оштрафовал Cloudflare на рекордные 14,2 миллиона евро за отказ блокировать пиратские сайты через…
Разработчики Instagram* исправили уязвимость, которая позволяла массово рассылать письма для сброса пароля. При этом в компа…
Разработчики популярного криптокошелька Trust Wallet связали декабрьскую компрометацию своего Chrome-расширения с масштабной…
Платформа для автоматизации рабочих процессов n8n столкнулась с серьезными проблемами: за последние недели исследователи обн…
Хоть Кирилл и не был силен в юриспруденции, но твердо знал: держать несовершеннолетнего в отделении без серьезных на то оснований дольше трех часов не позволяет закон, после этого с подростком должны находиться либо родители, либо педагог или защитник. За уличную драку, если дело обошлось без серьезных травм или тяжких телесных, обычно и вовсе отпускали с предупреждением. В его родном Подгорске разборки среди молодежи из разных районов считались обычным делом, он и сам не раз попадал в милицию по разным поводам, то один, то за компанию с Санчо. Однако сейчас, если верить словам Маши, кому‑то разбили в потасовке не только нос, но и мобильник, и это могло обернуться уже более серьезными последствиями. Если, конечно, владелец телефона напишет заявление, в чем Кирилл искренне сомневался.

 Сайт защищен Qrator —