



Антивирусная система Websense ThreatSeeker Network зарегистрировала новую волну атак, в которой вредоносный код выдаёт себя за систему Google Analytics, вставляя похожие сниппеты и используя созвучные домены.

На первый взгляд действительно выглядит убедительно, если забыть, что обычно код Google Analytics вставляют внизу страницы, а не вверху. Это первая наводка для веб-мастеров, чтобы быстро выявить код. Другая наводка — использование странной метки UA-XXXXX-X для Google-аккаунта. Вместо домена с двумя дефисами может быть указан google-analytics[dot]su. Код вредоносного скрипта ga.js показан ниже:
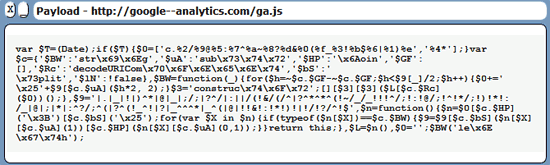
Код сильно обфусцирован и труден для понимания, но суть в том, что за обфускацией скрывается редирект на адрес 37.59.74.145, где работает Black Hole Exploit.

Будьте осторожны!

