



Разработчики проекта Grsecurity уже много лет работают над своим патчсетом для Linux, основная направленность которого – улучшение безопасности. Видимо, команда очень гордится своим трудом и плохо воспринимает критику. Независимый исследователь Гектор Мартин (Hector Martin) обнаружил уязвимость в недавно вышедшем патче Grsecurity, за что получил от разработчиков не благодарность, а бан везде, где только можно.
26 апреля 2016 года Мартин сообщил в своем твиттере, что последний патч Grsecurity содержит тривиальную ошибку, которая позволяет спровоцировать kernel panic. О своей находке исследователь уведомил разработчиков и саркастично поинтересовался, как такой код вообще мог дойти до релиза, миновав все проверки.
This is the fail in the @grsecurity patch. How did this pass review? ... a security patchset has code review, right? pic.twitter.com/gincZXdQrU
— Hector Martin (@marcan42) April 25, 2016
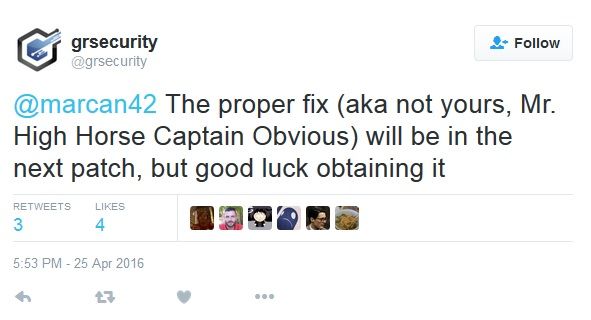
Команда Grsecurity приняла информацию к сведению и... забанила Мартина в твиттере и на сайте по IP-адресу. Разработчики также пообещали устранить проблему в следующем релизе, попутно оскорбив исследователя: «Надлежащее исправление (то есть не твое, мистер Капитан Очевидность На Белом Коне) выйдет вместе со следующим патчем, удачно тебе его скачать».
So apparently @grsecurity blocked me from his Twitter and IP blocked me from his site. Such a mature reaction.
— Hector Martin (@marcan42) April 26, 2016
Согласно сообщениям на Reddit, Grsecurity также блокируют всех пользователей, кто поставил лайки твитам исследователя. Позже разработчики сообщили, что тестовый патч уже доступен. Один из последних твитов Grsecurity гласил: «Новый тестовый патч с защитой от ненужных инфосек молокососов готов». На данный момент твиттер разработчиков вообще закрылся от посторонних, скрыв все сообщения.
@marcan42 @grsecurity careful which tweets you like pic.twitter.com/na5bI3sEIk
— smea (@smealum) April 26, 2016

