



Исследователь Мануэль Кабальеро (Manuel Caballero), автор блога Broken Browser, раскрыл информацию об уязвимости в браузере Microsoft Edge. Проблема в протоколах ms-appx: и ms-appx-web: позволяет подделать сообщения фильтра SmartScreen, который защищает пользователей от drive-by атак и фишинга, блокируя потенциально опасные сайты и показывая соответственное предупреждение.
Кабальеро пишет, что такое предупреждение можно подделать для любого ресурса, включая Google, Facebook или другие популярные сервисы. Исследователь описал способ, при помощи которого можно подменить URL, отображаемый в адресной строке, так что жертва будет уверена, что действительно находится на условном facebook.com. Хуже того, текст самого сообщения SmartScreen тоже можно изменить, к примеру, добавив к нему номер телефона фальшивой технической поддержки. Настоящий подарок для мошенников.
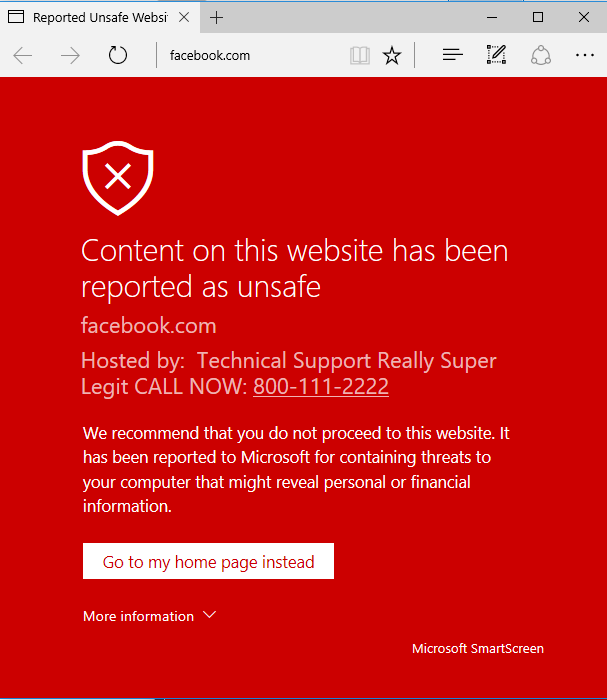
Специалист пишет, что уязвимость до сих пор не устранена. В твиттере Кабальеро пояснил, что в прошлом он неоднократно пытался сообщать разработчикам Microsoft о различных багах, но ни разу не получил ответа. «Мне уже все равно, что они скажут. Я выложил [информацию] публично, так что теперь судить людям», — пишет исследователь.
Кабальеро создал proof-of-concept страницу, где любой желающий может попробовать сгенерировать собственное фальшивое сообщение для SmartScreen.

