



Компания Facebook объявила, что в очередной раз усиливает безопасность системы аутентификации и теперь будет поддерживать аппаратные ключи.
Эксперты уже достаточно давно предупреждают, что использование SMS-сообщений для осуществления двухфакторной аутентификации – не самая хорошая идеи, и вскоре это останется в прошлом. К примеру, специалисты Национального института стандартов и технологий США считают использование SMS «недопустимым» и «небезопасным».
Компании Google, Dropbox, GitHub, Salesforce и другие предлагают своим пользователям альтернативу в виде аппаратных USB-токенов, использующих стандарт Universal 2nd Factor (U2F), разработанный FIDO Alliance. Наиболее известные решения такого рода продает компания Yubico, один U2F-ключ от Yubico в среднем обойдется пользователю в $20.
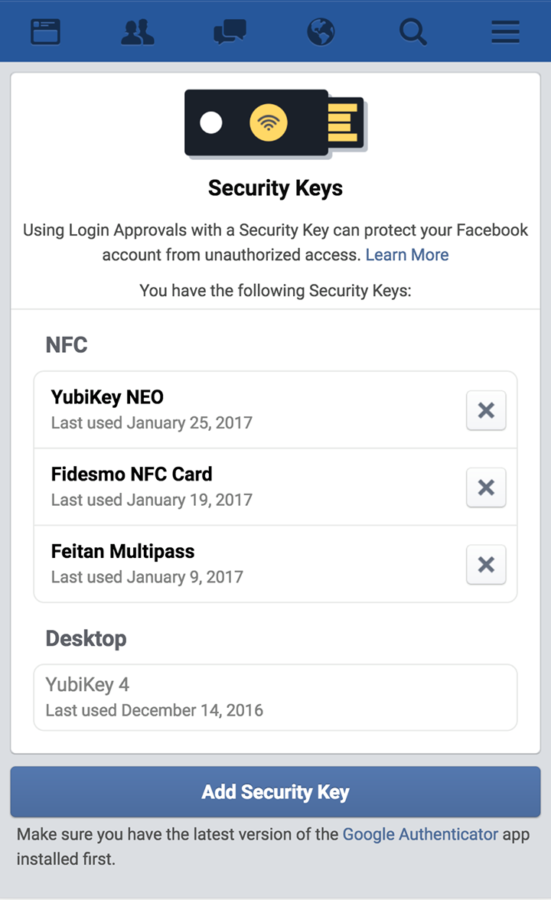
Теперь и Facebook разрешает использование аппаратных токенов U2F. Пока U2F-ключи являются не заменой, но альтернативной аутентификации через SMS-сообщения. По мнению специалистов Facebook, данное решение позволит пользователям получить практически полный иммунитет против фишинговых атак, ведь злоумышленнику понадобится физический доступ к токену пользователя, а это не так просто, как перехват SMS.
Подробнее о привязке U2F-ключей к аккаунту можно почитать здесь.

