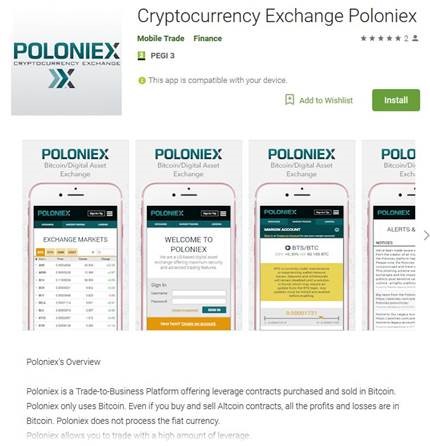
Специалисты компании ESET сообщили о новой фишинговой атаке, нацеленной на пользователей одной из крупнейших в мире криптовалютных бирж, Poloniex. В Google Play появилось новое вредоносное приложение, предназначенное для кражи данных. Дело в том, что, несмотря на солидный статус и огромное количество пользователей, у Poloniex есть официальный сайт, но отсутствует собственное мобильное приложение, чем давно и успешно пользуются мошенники.
На этой неделе вирусный аналитик ESET Лукас Стефанко обнаружил в Google Play новое вредоносное приложение, использующее бренд Poloniex. На тот момент программа не собирала данные – только переадресовывала пользователей на официальный сайт биржи.
I found fake @Poloniex app on Google Play in a feeding phase.
— Lukas Stefanko (@LukasStefanko) March 28, 2018
After start, opens phishing web with redirection to legit Poloniex. If there is large user base then there wont be any redirection. pic.twitter.com/0UYMV9yIDA
Стефанко уверен, что мошенники планировали таким образом набрать базу лояльных пользователей, а затем перехватывать их данные с помощью поддельного окна для ввода логина и пароля. Фишинговое приложение было удалено из Google Play после сообщения ESET.
Осенью 2017 года ESET уже предупреждала о фишинговых кампаниях, связанных с Poloniex. Так, поддельные приложения POLONIEX и POLONIEX EXCHANGE, тоже нацеленные на сбор логинов и пароли пользователей, были скачаны из Google Play в общей сложности более 5000 раз.