



Специалисты Tenable обнаружили критическую уязвимость (CVE-2018-1149) в продукции компании Nuuo, являющейся одним из лидеров в области решений для видеонаблюдения.
Исследователи дали проблеме название Peekaboo. 0-day представляет собой переполнение буфера стека, которое ведет к выполнению произвольного кода. В итоге потенциальный злоумышленник может установить контроль над устройством, просматривать, модифицировать или удалять видеоматериалы и трансляции, а также попросту отключить наблюдение. Кроме того, баг может использоваться для кражи информации, включая учетные данные, IP-адреса, данные об использовании портов и моделях конкретных устройств наблюдения.
В частности уязвимость Peekaboo затрагивает сетевые видеорегистраторы NVRMini2, которые служат своеобразным хабом для подключенных устройств наблюдения. Использовав баг, можно не только получить доступ к CMS интерфейсу, но и узнать учетные данные всех подключенных устройств.
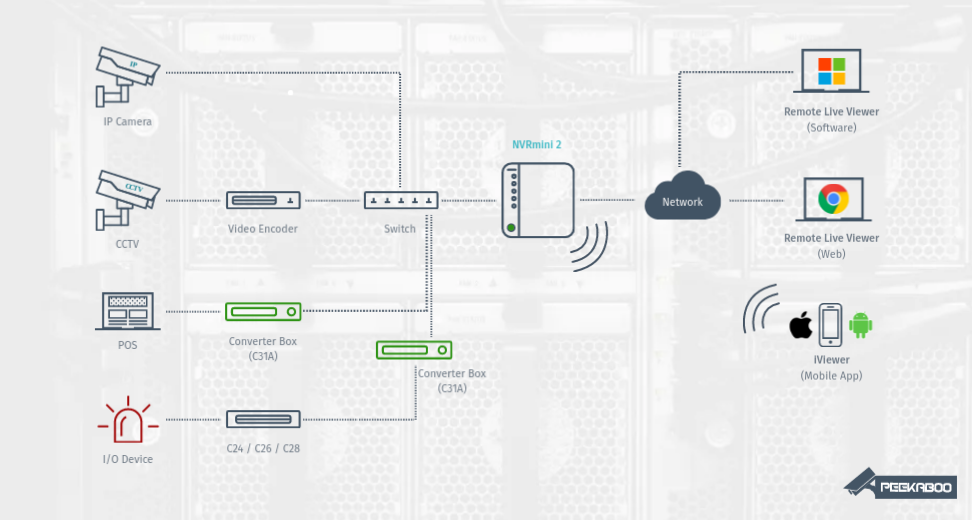
Проблема осложняется тем, что Nuuo поставляет свои продукты партнерам под OEM лицензией или как white-label решения. Из-за этого оценить количество уязвимых устройств сложно, но эксперты Tenable полагают, что их насчитывается не менее 100 000 по всему миру, а продукция Nuuo широко используется в самых разных областях, начиная от торговых центров, заканчивая банками, больницами и так далее.
В настоящее время патча для обнаруженной уязвимости нет, поэтому исследователи Tenable не публикуют технические подробности проблемы, хотя proof-of-concept эксплоит уже доступен публично. Инженеры Nuuo, в свою очередь, уверяют, что работают над устранением проблемы.
Кроме того, эксперты Tenable пишут, что им удалось обнаружить бэкдор (CVE-2018-1150) в сетевых видеорегистраторах Nuuo, позволяющий просмотреть информацию обо всех пользовательских аккаунтах и изменить их пароли. В отличие от Peekaboo, эту проблему можно эксплуатировать только локально. Исследователи предполагают, что бэкдор мог попасть в код случайно, и представляет собой остатки какого-то отладочного кода.

