



В июле 2019 года исследователи сразу нескольких ИБ-компаний обнаружили вымогателя eCh0raix (он же QNAPCrypt), который с 2018 года атаковал устройства QNAP NAS, шифровал файлы жертв и требовал выкуп в размере 0,05-0,06 BTC или более. На момент обнаружения малвари возможности расшифровать данные, не выплачивая злоумышленникам выкуп, не было.
Теперь издание Bleeping Computer, пристально следившее за эпидемией с самого начала, сообщило, что ИБ-эксперт, известный под псевдонимом BloodDolly, опубликовал на форумах Bleeping Computer специальную утилиту для расшифровки пострадавшей информации. Фактически этот инструмент позволяет жертвам брутфорсом подобрать ключ дешифрования и спасти свои данные.
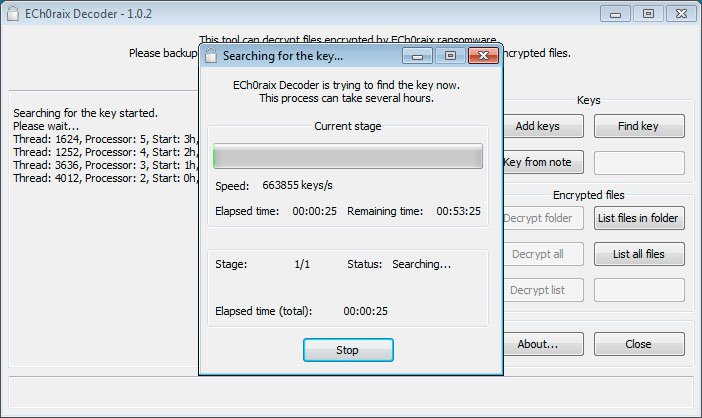
К сожалению, текущая версия утилиты работает только для устройств, которые были заражены до 17 июля 2019 года. Быстрый способ узнать, подходит ли утилита для вашего случая: проверить длину ключа в конце записки с требованием выкупа. У новой, пока невзломанной версии шифровальщика ключ будет 173 символа длиной. Впрочем, BloodDolly уже сообщил, что работает над этим и в скором будущем обещает усовершенствовать свой дешифровщик.

