



В прошлом месяце разработчики LG выпустили обновление безопасности LVE-SMP-200006 и исправили уязвимость, которая затрагивала все Android-смартфоны компании, проданные за последние семь лет.
Проблема получила идентификатор CVE-2020-12753, и она связана с загрузчиком, который поставляется со смартфонами LG.
В марте текущего года эту уязвимость в загрузчике обнаружил американский разработчик Макс Томас. Исследователь пишет, что данный загрузчик был добавлен в смартфоны LG, начиная с серии LG Nexus 5.
Оказалось, что графический пакет загрузчика содержит ошибку, которая позволяет злоумышленникам внедрить собственный код вместе с графикой при определенных условиях (например, когда батарея разряжается, или устройство находится в режиме Download Mode).
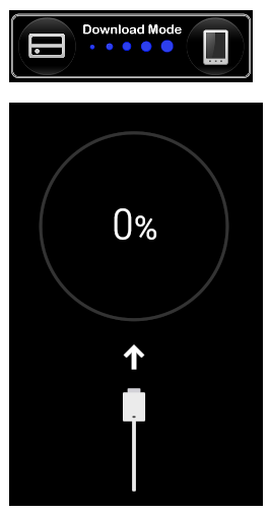
Демонстрацию атаки можно увидеть ниже.
Данная уязвимость затрагивает все смартфоны LG, использующие QSEE (Qualcomm Secure Execution Environment) с прошивкой EL1 или EL3, а также все устройства LG, работающие под управлением Android 7.2 и более поздних версий.
Нужно отметить, что CVE-2020-12753, по сути, представляет собой атаку холодной перезагрузки (cold boot), то есть эксплуатировать ее возможно только при наличии физического доступа и подключении к целевому устройству.
PoC-эксплоит, созданный Томасом, который специалист использовал для компрометации загрузчика на смартфоне LG Stylo 4, уже доступен на GitHub.

