



Специалисты Palo Alto Networks обнаружили 30 вредоносных образов в официальном репозитории контейнеров Docker. «Находки» специалистов были загружены более 20 000 000 раз и занимались скрытым майнингом криптовалюты.
Эксперты пишут, что эти вредоносные образы происходили с 10 разных аккаунтов, и большинство из них были доступны в Docker Hub на момент публикации исследования. Названия некоторых образов ясно давали понять, какова их цель, тогда как названия других пытались ввести пользователей в заблуждение (proxy, ggcloud или docker).
В большинстве случаев злоумышленники добывали с помощью зараженных образов криптовалюту Monero с помощью майнера XMRig. Однако в некоторых случаях образы майнили такие криптовалюты как Grin (GRIN) и ARO (Aronium).
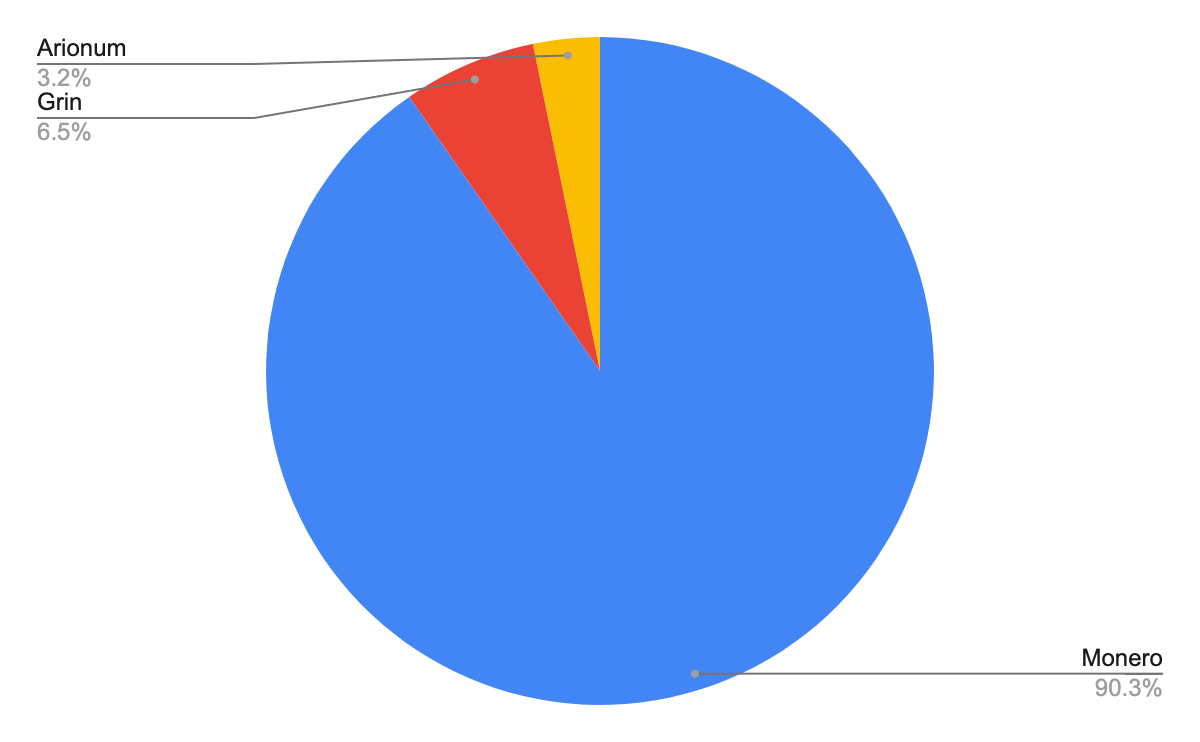
Проверив майнинговые пулы, исследователи пришли к выводу, что криптоджекинг уже принес злоумышленникам примерно 200 000 долларов США.
Изучив теги вредоносных образов, специалисты заметили, что те относятся к разным версиям, архитектурам процессоров и ОС. По мнению аналитиков, «злоумышленники добавляют эти теги, чтобы охватить более широкий круг потенциальных жертв, включая ряд операционных систем и архитектур ЦП».
Хуже того, исследователи полагают, что это находка – лишь верхушка айсберга, и в действительности ситуация с облачным криптоджекингом обстоит гораздо хуже, ведь Docker Hub является лишь одним из публичных репозиториев, которым можно злоупотреблять таким образом.

