На этой неделе разработчики Adobe исправили множество проблем в 12 различных продуктах, включая уязвимость нулевого дня, затрагивающую Adobe Reader, которая уже активно используется хакерами.
Различные обновления были выпущены для следующих приложений: Adobe Experience Manager, Adobe InDesign, Adobe Illustrator, Adobe InCopy, Adobe Genuine Service, Adobe Acrobat и Reader, Magento, Adobe Creative Cloud для настольных ПК, Adobe Media Encoder, Adobe After Effects, Adobe Medium и Adobe Animate.
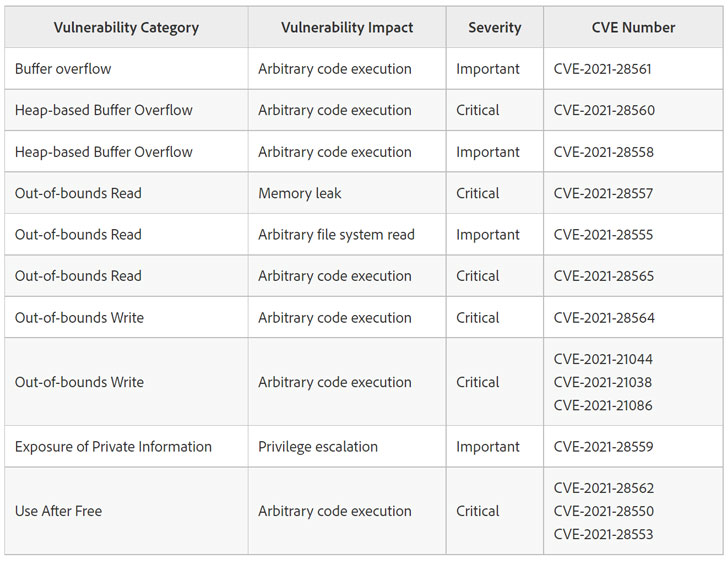
Наиболее серьезной уязвимостью этого месяца стала проблема в Adobe Acrobat и Reader, имеющая идентификатор CVE-2021-28550. По данным компании, эта ошибка использовалась для «ограниченных атак на Adobe Reader в Windows-системах».
CVE-2021-28550 относится к типу use-after-free и позволяет осуществить удаленное выполнение произвольного кода, то есть позволяет злоумышленникам выполнять практически любые команды в Windows, в том числе устанавливать малварь или полностью перехватить контроль над уязвимой машиной.
В общей сложности Adobe исправила 43 уязвимости в своих продуктах (не считая зависимостей Adobe Experience Manager), и 14 из них были обнаружены в Adobe Acrobat и Reader.