



Специалисты Malwarebytes обнаружили, что хакеры взламывают серверы Windows IIS,а затем предлагают пользователям загрузить вредоносный установщик, маскируя малварь под уведомление об истекшем сертификате.
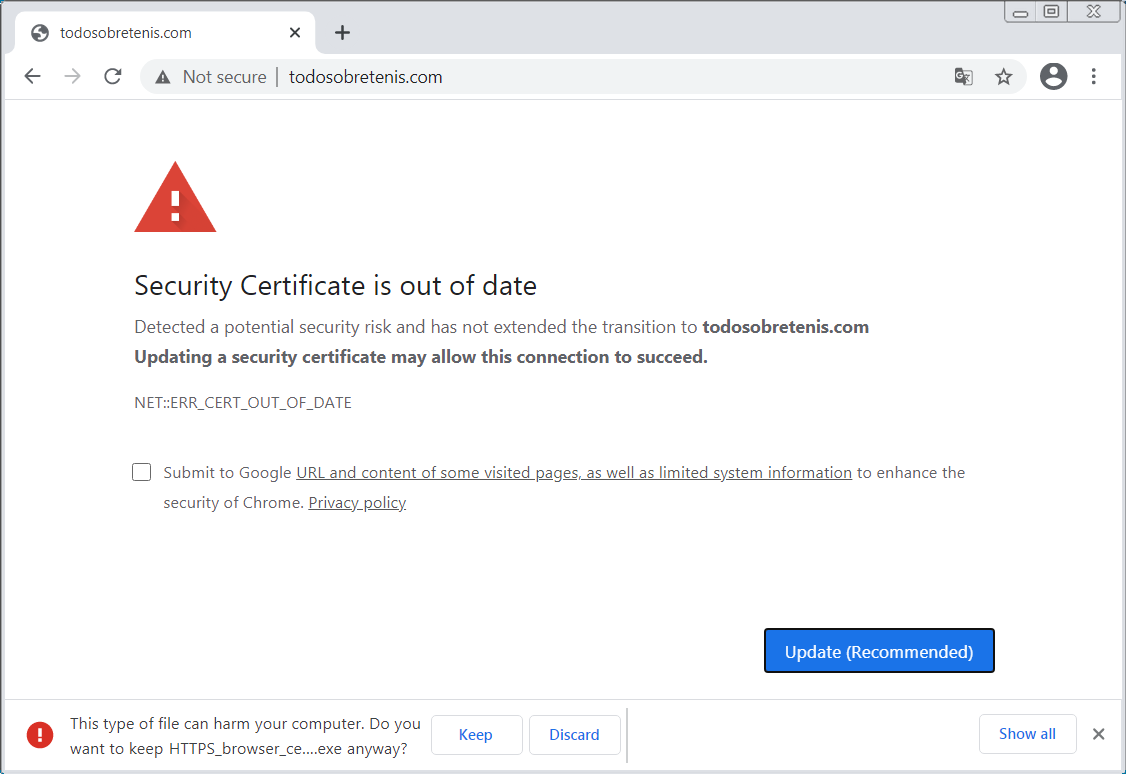
Исследователи пишут, что малварь, установленная с помощью такого поддельного установщика обновлений и подписанная сертификатом Digicert, это TVRAT (он же TVSPY, TeamSpy, TeamViewerENT или Team Viewer RAT), известная с 2013 года и предназначенная для предоставления хакерам удаленного доступа к зараженным системам.
Так, после развертывания на устройстве жертвы вредонос автоматически установит и запустит TeamViewer. Затем он свяжется с управляющим сервером, сообщив, что установка прошла успешно и к машине можно получить удаленный доступ.
Пока неизвестно, как именно злоумышленники компрометируют серверы Windows IIS, и какие цели преследуют хакеры. Можно предположить, что они используют эксплоит для уязвимости CVE-2021-31166, выявленной в мае текущего года. Также можно вспомнить о том, что ранее серверы IIS успешно атаковала хак-группа Praying Mantis (она же TG1021), используя для этого RCE-уязвимость в Checkbox Survey (CVE-2021-27852), эксплоиты, связанные с сериализацией в VIEWSTATE, а также эксплоиты для проблем Telerik-UI (CVE-2019-18935, CVE-2017-11317).

